실시간 위협 탐지·대응 (EDR)
엔드포인트의 모든 프로세스·파일·네트워크 행위를 실시간으로 모니터링하여 의심 행위를 즉시 탐지하고 자동 격리·차단합니다.
AI 행위 분석 + 자동 격리·차단
국내 1,000만 사용자가 선택한 알약, 이제 기업 환경에 최적화된 통합 엔드포인트 보안과 자동화 패치관리로 사이버 위협으로부터 비즈니스를 지킵니다.
문의하기
제품 한눈에 이해하기
이스트시큐리티 알약은 기업 환경의 사이버 보안을 위해 세 가지 솔루션을 제공합니다.
엔드포인트에서 발생하는 랜섬웨어·APT·제로데이 공격에 실시간 대응이 필요하다면 알약EDR, 악성코드 심층 분석·IOC 평판 조회·APT 캠페인 추적 등 위협 인텔리전스(TI)가 필요하다면 Threat Inside, 엔드포인트·네트워크·이메일·클라우드 등 여러 보안 영역의 데이터를 통합 분석해 보안 가시성을 극대화하려면 알약 XDR을 선택하세요. 세 제품은 EDR(엔드포인트 대응) → TI(위협 정보) → XDR(통합 가시성·자동화 대응)의 단계로 연동되어 차세대 통합 보안 운영을 완성합니다.
LINEUP
엔드포인트 실시간 위협 대응(EDR), 위협 인텔리전스(Threat Inside), 다중 보안 영역 통합 분석(XDR) — 보안 운영 단계에 맞는 최적의 솔루션을 선택하세요. 카드를 클릭하면 상세 섹션으로 이동합니다.
MITRE ATT&CK 기반 차세대 엔드포인트 위협 탐지·대응
백신만으로는 막을 수 없는 랜섬웨어·APT·제로데이 공격을 실시간으로 탐지하고 차단합니다. AI 기반 행위 분석 엔진과 MITRE ATT&CK 프레임워크를 결합해 알려지지 않은 위협까지 추적·대응합니다.
엔드포인트의 모든 프로세스·파일·네트워크 행위를 실시간으로 모니터링하여 의심 행위를 즉시 탐지하고 자동 격리·차단합니다.
AI 행위 분석 + 자동 격리·차단
글로벌 표준 사이버 공격 분류 체계인 MITRE ATT&CK 프레임워크를 적용해 공격자의 전술·기법·절차(TTPs)를 정확히 식별·시각화합니다.
글로벌 표준 ATT&CK 매트릭스 시각화
시그니처에 의존하지 않는 행위 기반 탐지로 랜섬웨어 암호화 시도, APT 공격의 잠복 단계, 알려지지 않은 제로데이 익스플로잇까지 차단합니다.
시그니처 미사용 — 알려지지 않은 위협까지 차단
모든 엔드포인트 행위를 24/7 모니터링
공격자의 행동 패턴을 정확히 식별
알려지지 않은 위협까지 행위 기반 탐지
침해 사고 발생 시 신속한 원인 분석
시그니처 기반 백신으로는 막을 수 없는 랜섬웨어·APT·제로데이 공격이 늘어나고 있습니다. 알약EDR은 AI 행위 분석과 MITRE ATT&CK 프레임워크로 알려지지 않은 위협까지 실시간 탐지·차단합니다.
국내 최대 규모의 위협 인텔리전스(TI) 플랫폼
이스트시큐리티 보안대응센터(ESRC)가 수집·분석한 방대한 위협 인텔리전스를 한곳에서 제공합니다. 의심 파일·URL·IP의 평판을 즉시 조회하고, APT 캠페인의 공격자·전술·인프라까지 추적하여 보안 운영의 의사결정을 가속화합니다.
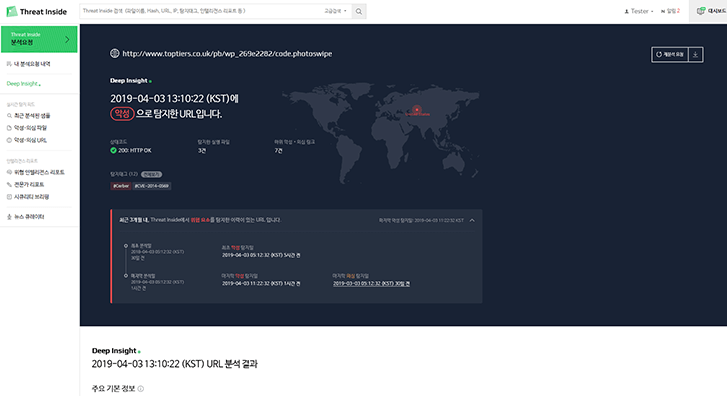
의심 파일·문서·실행파일을 자동 정적·동적 분석해 행위·네트워크 통신·드롭 파일·관련 IOC까지 한 번에 도출합니다.
정적·동적 분석 + 행위·IOC 자동 도출
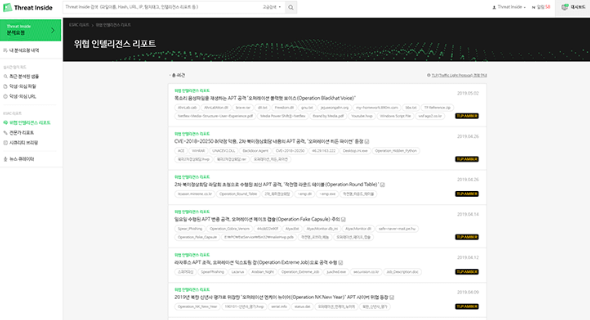
파일 해시·URL·도메인·IP를 즉시 조회해 악성 여부와 위험도, 관련 캠페인·악성코드 패밀리 정보를 확인합니다.
해시·URL·도메인·IP 즉시 평판 조회
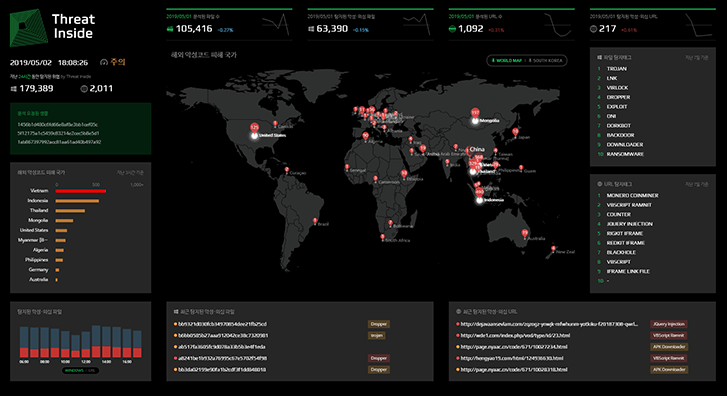
ESRC가 추적 중인 APT 그룹·캠페인 정보를 기반으로 공격자의 TTPs·인프라·표적 산업을 시각화하여 위협 헌팅을 지원합니다.
APT 그룹 프로파일 + 공격 인프라 시각화
의심 파일을 자동으로 분석·리포트
즉시 위험도 판단을 위한 통합 조회
ESRC 위협 인텔리전스 데이터베이스
보안 운영 자동화 가속
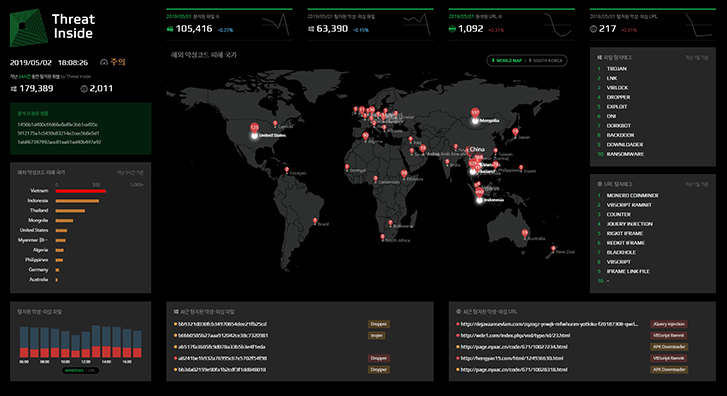
신·변종 악성코드와 APT 공격이 늘어날수록 위협의 정체와 의도를 빠르게 파악하는 능력이 중요해집니다. Threat Inside는 ESRC가 축적한 위협 인텔리전스를 실시간으로 제공하여 보안 운영의 의사결정을 가속화합니다.
엔드포인트를 넘어 다중 보안 영역을 통합 분석하는 차세대 XDR
XDR(eXtended Detection & Response)은 EDR이 다루던 엔드포인트를 넘어 네트워크·이메일·클라우드·계정 등 여러 보안 도메인의 데이터를 수집·상관분석해 위협의 전체 흐름을 한눈에 파악합니다. 알약 XDR은 알약EDR과 Threat Inside를 결합한 데이터를 기반으로 자동 상관분석·헌팅·대응까지 통합 제공합니다.
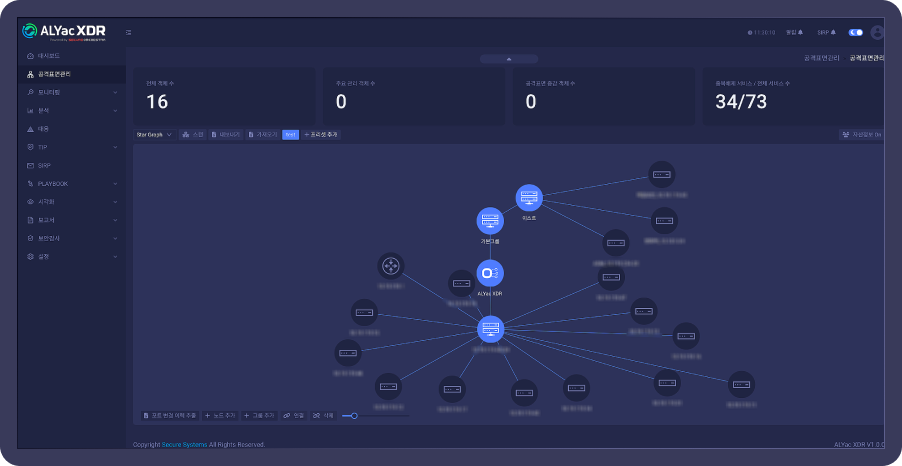
엔드포인트(EDR)뿐만 아니라 네트워크·이메일·클라우드·계정 행위까지 한 콘솔에서 통합 가시화하여 위협의 전체 경로를 파악합니다.
Endpoint + Network + Email + Cloud 통합 콘솔
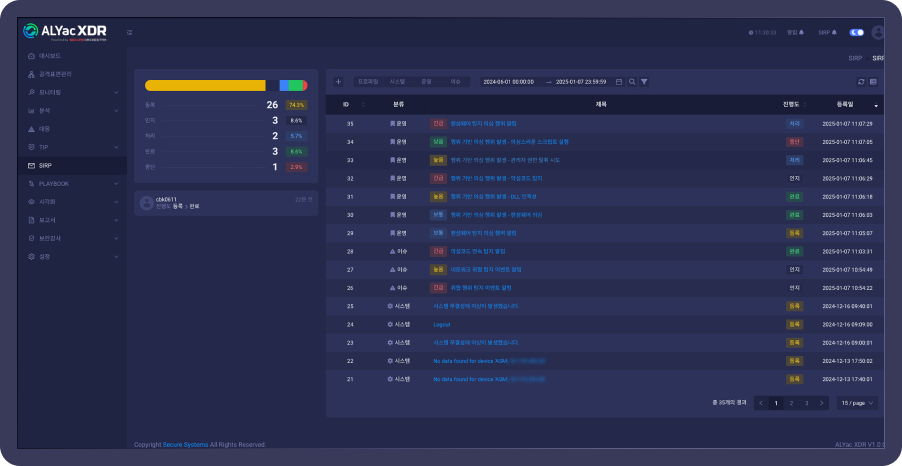
서로 다른 보안 도메인에서 발생한 이벤트를 자동으로 연관 분석하여 흩어진 알람을 하나의 인시던트로 통합 제공합니다.
도메인 간 자동 상관분석 + 인시던트 자동 통합
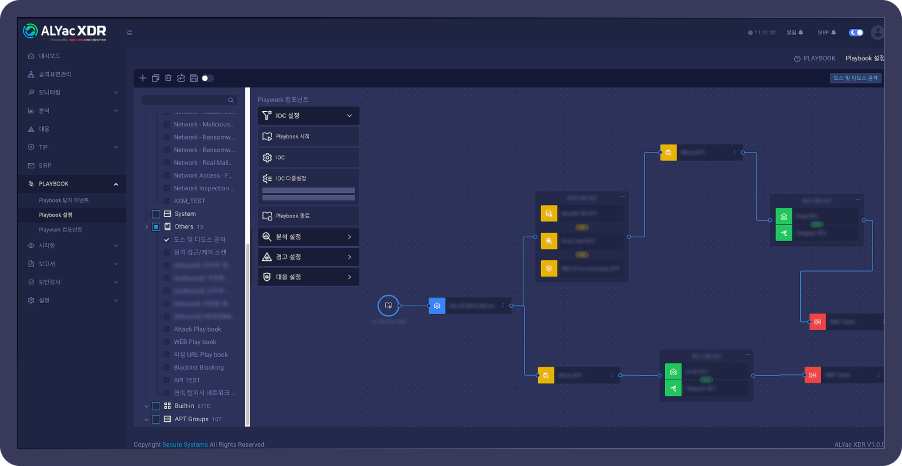
Threat Inside의 위협 인텔리전스와 결합해 위협 우선순위를 자동 판단하고, 사전 정의된 플레이북으로 차단·격리·복구까지 자동 수행합니다.
TI 기반 우선순위 + 플레이북 자동 대응
EDR을 넘어 전사 보안 데이터를 한 곳에서
흩어진 알람을 하나의 공격 스토리로
Threat Inside × XDR — 위협의 정체를 알고 대응
보안 운영(SOC)의 효율을 극대화
 알약EDR |
 Threat Inside |
 알약 XDR |
|
|---|---|---|---|
| 엔드포인트 실시간 위협 탐지·대응(EDR) | |||
| MITRE ATT&CK 기반 행위 분석·차단 | |||
| 악성코드 심층 분석 + IOC 평판·APT 캠페인 추적 | |||
| 네트워크·이메일·클라우드 등 다중 영역 통합 가시성 | |||
| 도메인 간 자동 상관분석 + 인시던트 통합 | |||
| TI 결합 자동 대응 (SOAR 플레이북) |
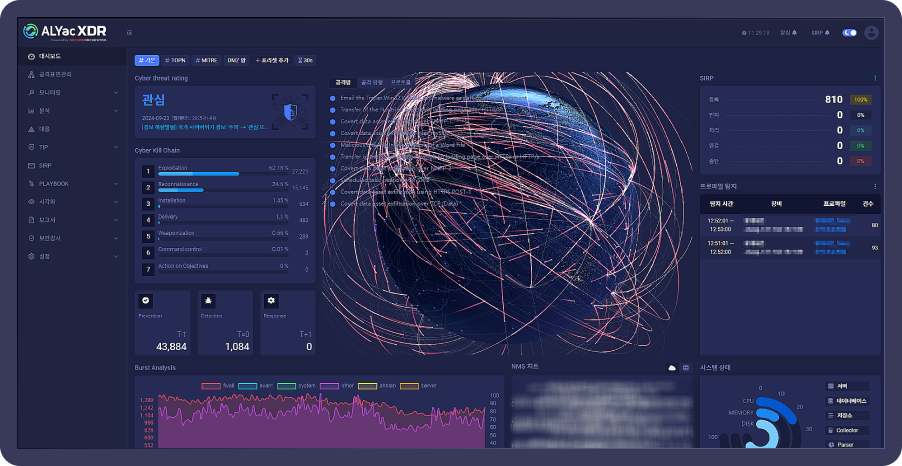
제품 구성과 추천 사용자를 한눈에 비교하여 최적의 라이선스를 선택하세요. (주)한국인프라가 도입 컨설팅부터 라이선스 발급·기술지원까지 원스톱으로 안내합니다.
전문 컨설턴트가 신속하게 답변드립니다.